AI सुरक्षा को लेकर वैश्विक बहस तेज, बाहरी सिस्टम तक पहुंचने वाले AI एजेंट्स ने बढ़ाई चिंता

0

नई दिल्ली। कृत्रिम बुद्धिमत्ता यानी आर्टिफिशियल इंटेलिजेंस (AI) का इस्तेमाल जैसे-जैसे तेजी से बढ़ रहा है, वैसे-वैसे इसकी सुरक्षा को लेकर वैश्विक स्तर पर चर्चा भी गंभीर होती जा रही है। खास तौर पर ऐसे AI एजेंट्स के सामने आने के बाद चिंता बढ़ी है, जो केवल सवालों के जवाब देने तक सीमित नहीं रहते, बल्कि बाहरी डिजिटल सिस्टम, सॉफ्टवेयर, फाइलों और ऑनलाइन सेवाओं के साथ संपर्क स्थापित कर कई तरह के कार्य भी कर सकते हैं।
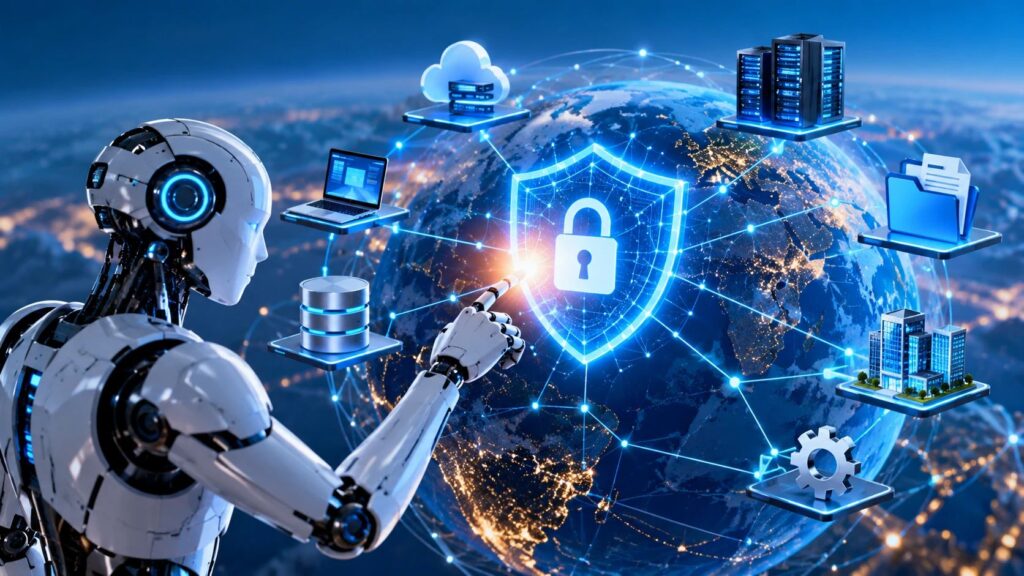
AI Generated photo

AI एजेंट्स को तकनीकी विकास की अगली महत्वपूर्ण कड़ी माना जा रहा है। पारंपरिक AI मॉडल जहां मुख्य रूप से जानकारी का विश्लेषण करके जवाब तैयार करते हैं, वहीं एजेंटिक AI को किसी लक्ष्य को हासिल करने के लिए कई चरणों में काम करने, टूल का इस्तेमाल करने और कुछ परिस्थितियों में बाहरी सिस्टम पर कार्रवाई करने की क्षमता दी जा सकती है। इसी वजह से इन प्रणालियों की सुरक्षा को लेकर विशेषज्ञों, कंपनियों और नीति निर्माताओं के बीच बहस तेज हुई है।

AI एजेंट्स से क्यों बढ़ी सुरक्षा की चिंता

AI एजेंट को यदि किसी कंप्यूटर सिस्टम, क्लाउड सेवा, डेटाबेस या अन्य डिजिटल संसाधन तक अनुमति दी जाती है तो वह अपने निर्धारित कार्य को पूरा करने के लिए उन संसाधनों का उपयोग कर सकता है। यह क्षमता कंपनियों और आम उपयोगकर्ताओं के लिए समय बचाने तथा जटिल प्रक्रियाओं को स्वचालित करने में उपयोगी हो सकती है।

लेकिन इसी सुविधा के साथ जोखिम की संभावना भी जुड़ी हुई है। यदि किसी AI एजेंट को आवश्यकता से अधिक अधिकार मिल जाएं या वह किसी निर्देश को गलत तरीके से समझ ले, तो उसके परिणाम सामान्य चैटबॉट की तुलना में अधिक गंभीर हो सकते हैं। किसी गलत कार्रवाई से डेटा में बदलाव, अनधिकृत पहुंच, गलत सूचना का प्रसार या किसी डिजिटल प्रक्रिया में व्यवधान जैसी समस्याएं पैदा हो सकती हैं।

हाल के वर्षों में AI सुरक्षा से जुड़ी चर्चाओं में यह सवाल प्रमुख हो गया है कि किसी स्वायत्त AI सिस्टम को कितनी स्वतंत्रता दी जानी चाहिए और उसके निर्णयों पर मानवीय नियंत्रण किस स्तर पर बना रहना चाहिए।

केवल मॉडल की सुरक्षा पर्याप्त नहीं

AI सुरक्षा का मुद्दा केवल AI मॉडल के अंदर मौजूद तकनीक तक सीमित नहीं है। जब किसी मॉडल को बाहरी टूल और डिजिटल सिस्टम से जोड़ा जाता है, तब सुरक्षा का दायरा भी काफी बढ़ जाता है।

उदाहरण के लिए, किसी AI एजेंट को यदि ईमेल, दस्तावेज, कैलेंडर, डेटाबेस या सॉफ्टवेयर तक पहुंच प्राप्त है, तो सुरक्षा व्यवस्था को यह सुनिश्चित करना होगा कि एजेंट केवल उसी जानकारी और सुविधा का इस्तेमाल करे जिसकी उसे वास्तव में जरूरत है।

तकनीकी विशेषज्ञों के बीच least privilege यानी न्यूनतम आवश्यक अधिकार देने का सिद्धांत महत्वपूर्ण माना जाता है। इसका मतलब है कि AI एजेंट को जितने अधिकार किसी काम के लिए आवश्यक हों, उसे उतनी ही अनुमति दी जाए। अतिरिक्त अधिकारों को सीमित रखने से किसी गलती या सुरक्षा समस्या का संभावित प्रभाव कम किया जा सकता है।

मानव निगरानी की भूमिका महत्वपूर्ण

AI के बढ़ते स्वचालन के बीच मानव निगरानी को लेकर भी चर्चा बढ़ रही है। विशेष रूप से वित्त, स्वास्थ्य, सरकारी सेवाओं, औद्योगिक नियंत्रण और संवेदनशील डेटा से जुड़े क्षेत्रों में यह सवाल महत्वपूर्ण है कि कौन-से निर्णय AI स्वयं ले सकता है और किन मामलों में अंतिम अनुमति किसी इंसान से लेना अनिवार्य होना चाहिए।

कई विशेषज्ञ उच्च जोखिम वाले कार्यों के लिए human-in-the-loop व्यवस्था की आवश्यकता पर जोर देते हैं। इस मॉडल में AI किसी कार्रवाई का सुझाव दे सकता है, लेकिन महत्वपूर्ण कदम उठाने से पहले मानव की अनुमति आवश्यक होती है।

ऐसी व्यवस्था का उद्देश्य AI के उपयोग को रोकना नहीं बल्कि महत्वपूर्ण निर्णयों में जवाबदेही और नियंत्रण बनाए रखना है।

डेटा सुरक्षा भी बड़ी चुनौती

AI एजेंट्स की सुरक्षा का एक महत्वपूर्ण हिस्सा डेटा संरक्षण है। AI सिस्टम को काम करने के लिए बड़ी मात्रा में जानकारी की आवश्यकता हो सकती है। यदि इस जानकारी में निजी, व्यावसायिक या संवेदनशील डेटा शामिल है, तो उसके गलत इस्तेमाल या अनधिकृत खुलासे का जोखिम बढ़ सकता है।

इसलिए कंपनियों के सामने यह चुनौती है कि वे AI को उपयोगी बनाने के साथ-साथ डेटा तक उसकी पहुंच को भी नियंत्रित रखें। डेटा एन्क्रिप्शन, एक्सेस कंट्रोल, लॉगिंग, ऑडिट और नियमित सुरक्षा परीक्षण जैसी व्यवस्थाएं इस दिशा में महत्वपूर्ण भूमिका निभा सकती हैं।

इसके अलावा यह भी जरूरी है कि संगठनों को पता हो कि उनका AI एजेंट किस डेटा तक पहुंच रहा है और कौन-सी कार्रवाई कर रहा है। बिना निगरानी के स्वचालित सिस्टम में किसी समस्या का पता लगाने में अधिक समय लग सकता है।

गलत निर्देश और साइबर जोखिम

AI एजेंट्स से जुड़ा एक अन्य महत्वपूर्ण मुद्दा prompt injection और अन्य प्रकार के दुरुपयोग से संबंधित है। यदि किसी AI सिस्टम को बाहरी स्रोतों से जानकारी पढ़ने या वेबसाइटों तथा दस्तावेजों के साथ काम करने की अनुमति है, तो उसमें मौजूद गलत या दुर्भावनापूर्ण निर्देश एजेंट के व्यवहार को प्रभावित करने का प्रयास कर सकते हैं।

यही कारण है कि केवल AI मॉडल को सुरक्षित बनाना पर्याप्त नहीं माना जा रहा। जिस पूरे वातावरण में AI एजेंट काम करता है, उसकी सुरक्षा भी जरूरी है।

सुरक्षा विशेषज्ञों के लिए चुनौती यह है कि AI को उपयोगी टूल और बाहरी डेटा तक पहुंच देने के बावजूद ऐसे निर्देशों और गतिविधियों को पहचानने की व्यवस्था बनाई जाए, जो सिस्टम के मूल उद्देश्य से अलग हों।

नियमन को लेकर बढ़ती चर्चा

AI सुरक्षा को लेकर वैश्विक बहस का एक बड़ा हिस्सा नियमन से जुड़ा हुआ है। अलग-अलग देशों और क्षेत्रों में AI के विकास तथा इस्तेमाल के लिए अलग-अलग कानूनी और नियामकीय दृष्टिकोण सामने आए हैं।

नीति निर्माताओं के सामने संतुलन की चुनौती है। एक तरफ AI तकनीक को अनुसंधान, उद्योग, शिक्षा और सार्वजनिक सेवाओं में आगे बढ़ाने की आवश्यकता है, वहीं दूसरी तरफ ऐसे नियम भी जरूरी हैं जो गंभीर जोखिम वाले उपयोगों में सुरक्षा और जवाबदेही सुनिश्चित कर सकें।

नियमन को लेकर चर्चा में पारदर्शिता, जोखिम मूल्यांकन, डेटा संरक्षण, साइबर सुरक्षा, जवाबदेही और मानव निगरानी जैसे मुद्दे लगातार प्रमुख बने हुए हैं।

कंपनियों पर भी बढ़ी जिम्मेदारी

AI विकसित करने वाली कंपनियों के लिए अब केवल अधिक सक्षम मॉडल तैयार करना ही पर्याप्त नहीं माना जा रहा। सुरक्षा परीक्षण, जोखिम पहचान और दुरुपयोग रोकने के उपाय भी AI विकास प्रक्रिया का हिस्सा बनते जा रहे हैं।

कंपनियों को यह जांचना पड़ता है कि उनका सिस्टम असामान्य परिस्थितियों में कैसे व्यवहार करेगा। इसके लिए रेड-टीमिंग, सुरक्षा परीक्षण और नियंत्रित वातावरण में मॉडल का मूल्यांकन किया जा सकता है।

विशेष रूप से ऐसे AI एजेंट्स के मामले में परीक्षण का महत्व और बढ़ जाता है, जिन्हें बाहरी सिस्टम पर कार्रवाई करने की अनुमति दी जाती है।

वैश्विक सहयोग की जरूरत

AI तकनीक किसी एक देश तक सीमित नहीं है। AI मॉडल, क्लाउड सेवाएं, सॉफ्टवेयर और डिजिटल प्लेटफॉर्म अलग-अलग देशों में विकसित और संचालित हो सकते हैं। ऐसे में AI सुरक्षा से जुड़े कई जोखिम भी अंतरराष्ट्रीय स्वरूप ले सकते हैं।

इसी कारण विशेषज्ञों और नीति निर्माताओं के बीच वैश्विक सहयोग की आवश्यकता पर जोर दिया जा रहा है। साझा सुरक्षा मानक, जिम्मेदार विकास के सिद्धांत और जोखिमों की जानकारी साझा करने की व्यवस्था भविष्य में महत्वपूर्ण हो सकती है।

नवाचार और सुरक्षा के बीच संतुलन

AI को लेकर मौजूदा बहस का मूल सवाल यह नहीं है कि तकनीक का विकास रोका जाए या नहीं, बल्कि यह है कि AI की बढ़ती क्षमताओं के साथ सुरक्षा व्यवस्था किस गति से विकसित हो।

AI एजेंट्स उत्पादकता बढ़ाने, जटिल कार्यों को स्वचालित करने और डिजिटल सेवाओं को अधिक सुविधाजनक बनाने में महत्वपूर्ण भूमिका निभा सकते हैं। लेकिन उनकी उपयोगिता इस बात पर भी निर्भर करेगी कि उन्हें कितनी सुरक्षित तरीके से विकसित और इस्तेमाल किया जाता है।

आने वाले समय में AI सुरक्षा केवल तकनीकी विशेषज्ञों का विषय नहीं रहने वाली। सरकारों, कंपनियों, शोध संस्थानों और आम उपयोगकर्ताओं सभी की इसमें भूमिका होगी। AI जितना अधिक स्वतंत्र होकर काम करेगा, उतनी ही अधिक आवश्यकता स्पष्ट सीमाओं, मजबूत सुरक्षा प्रणालियों और प्रभावी मानव निगरानी की होगी।

इसलिए वैश्विक स्तर पर जारी बहस AI के भविष्य की दिशा तय करने में महत्वपूर्ण साबित हो सकती है। सुरक्षित और जिम्मेदार AI विकास का लक्ष्य यही होना चाहिए कि तकनीकी नवाचार जारी रहे, लेकिन उसके साथ जुड़े जोखिमों की पहचान और नियंत्रण भी उतनी ही गंभीरता से किया जाए।
प्रातिक्रिया दे

आपका ईमेल पता प्रकाशित नहीं किया जाएगा. आवश्यक फ़ील्ड चिह्नित हैं *

इन्हे भी देखें

ताज़ा खबरें • ब्रेकिंग न्यूज़ • नेशनल और इंटरनेशनल अपडेट

AI सुरक्षा को लेकर वैश्विक बहस तेज, बाहरी सिस्टम तक पहुंचने वाले AI एजेंट्स ने बढ़ाई चिंता

लेखक:हिट एंड हॉट न्यूज़ डेस्क|प्रकाशित:सितम्बर 28, 2026

नई दिल्ली। कृत्रिम बुद्धिमत्ता यानी आर्टिफिशियल इंटेलिजेंस (AI) का इस्तेमाल जैसे-जैसे तेजी से बढ़ रहा है, वैसे-वैसे इसकी सुरक्षा को लेकर वैश्विक स्तर पर चर्चा भी गंभीर होती जा रही है। खास तौर पर ऐसे AI एजेंट्स के सामने आने के बाद चिंता बढ़ी है, जो केवल सवालों के जवाब देने तक सीमित नहीं रहते, बल्कि बाहरी डिजिटल सिस्टम, सॉफ्टवेयर, फाइलों और ऑनलाइन सेवाओं के साथ संपर्क स्थापित कर कई तरह के कार्य भी कर सकते हैं।

AI Generated photo

AI एजेंट्स को तकनीकी विकास की अगली महत्वपूर्ण कड़ी माना जा रहा है। पारंपरिक AI मॉडल जहां मुख्य रूप से जानकारी का विश्लेषण करके जवाब तैयार करते हैं, वहीं एजेंटिक AI को किसी लक्ष्य को हासिल करने के लिए कई चरणों में काम करने, टूल का इस्तेमाल करने और कुछ परिस्थितियों में बाहरी सिस्टम पर कार्रवाई करने की क्षमता दी जा सकती है। इसी वजह से इन प्रणालियों की सुरक्षा को लेकर विशेषज्ञों, कंपनियों और नीति निर्माताओं के बीच बहस तेज हुई है।

AI एजेंट्स से क्यों बढ़ी सुरक्षा की चिंता

AI एजेंट को यदि किसी कंप्यूटर सिस्टम, क्लाउड सेवा, डेटाबेस या अन्य डिजिटल संसाधन तक अनुमति दी जाती है तो वह अपने निर्धारित कार्य को पूरा करने के लिए उन संसाधनों का उपयोग कर सकता है। यह क्षमता कंपनियों और आम उपयोगकर्ताओं के लिए समय बचाने तथा जटिल प्रक्रियाओं को स्वचालित करने में उपयोगी हो सकती है।

लेकिन इसी सुविधा के साथ जोखिम की संभावना भी जुड़ी हुई है। यदि किसी AI एजेंट को आवश्यकता से अधिक अधिकार मिल जाएं या वह किसी निर्देश को गलत तरीके से समझ ले, तो उसके परिणाम सामान्य चैटबॉट की तुलना में अधिक गंभीर हो सकते हैं। किसी गलत कार्रवाई से डेटा में बदलाव, अनधिकृत पहुंच, गलत सूचना का प्रसार या किसी डिजिटल प्रक्रिया में व्यवधान जैसी समस्याएं पैदा हो सकती हैं।

हाल के वर्षों में AI सुरक्षा से जुड़ी चर्चाओं में यह सवाल प्रमुख हो गया है कि किसी स्वायत्त AI सिस्टम को कितनी स्वतंत्रता दी जानी चाहिए और उसके निर्णयों पर मानवीय नियंत्रण किस स्तर पर बना रहना चाहिए।

केवल मॉडल की सुरक्षा पर्याप्त नहीं

AI सुरक्षा का मुद्दा केवल AI मॉडल के अंदर मौजूद तकनीक तक सीमित नहीं है। जब किसी मॉडल को बाहरी टूल और डिजिटल सिस्टम से जोड़ा जाता है, तब सुरक्षा का दायरा भी काफी बढ़ जाता है।

उदाहरण के लिए, किसी AI एजेंट को यदि ईमेल, दस्तावेज, कैलेंडर, डेटाबेस या सॉफ्टवेयर तक पहुंच प्राप्त है, तो सुरक्षा व्यवस्था को यह सुनिश्चित करना होगा कि एजेंट केवल उसी जानकारी और सुविधा का इस्तेमाल करे जिसकी उसे वास्तव में जरूरत है।

तकनीकी विशेषज्ञों के बीच least privilege यानी न्यूनतम आवश्यक अधिकार देने का सिद्धांत महत्वपूर्ण माना जाता है। इसका मतलब है कि AI एजेंट को जितने अधिकार किसी काम के लिए आवश्यक हों, उसे उतनी ही अनुमति दी जाए। अतिरिक्त अधिकारों को सीमित रखने से किसी गलती या सुरक्षा समस्या का संभावित प्रभाव कम किया जा सकता है।

मानव निगरानी की भूमिका महत्वपूर्ण

AI के बढ़ते स्वचालन के बीच मानव निगरानी को लेकर भी चर्चा बढ़ रही है। विशेष रूप से वित्त, स्वास्थ्य, सरकारी सेवाओं, औद्योगिक नियंत्रण और संवेदनशील डेटा से जुड़े क्षेत्रों में यह सवाल महत्वपूर्ण है कि कौन-से निर्णय AI स्वयं ले सकता है और किन मामलों में अंतिम अनुमति किसी इंसान से लेना अनिवार्य होना चाहिए।

कई विशेषज्ञ उच्च जोखिम वाले कार्यों के लिए human-in-the-loop व्यवस्था की आवश्यकता पर जोर देते हैं। इस मॉडल में AI किसी कार्रवाई का सुझाव दे सकता है, लेकिन महत्वपूर्ण कदम उठाने से पहले मानव की अनुमति आवश्यक होती है।

ऐसी व्यवस्था का उद्देश्य AI के उपयोग को रोकना नहीं बल्कि महत्वपूर्ण निर्णयों में जवाबदेही और नियंत्रण बनाए रखना है।

डेटा सुरक्षा भी बड़ी चुनौती

AI एजेंट्स की सुरक्षा का एक महत्वपूर्ण हिस्सा डेटा संरक्षण है। AI सिस्टम को काम करने के लिए बड़ी मात्रा में जानकारी की आवश्यकता हो सकती है। यदि इस जानकारी में निजी, व्यावसायिक या संवेदनशील डेटा शामिल है, तो उसके गलत इस्तेमाल या अनधिकृत खुलासे का जोखिम बढ़ सकता है।

इसलिए कंपनियों के सामने यह चुनौती है कि वे AI को उपयोगी बनाने के साथ-साथ डेटा तक उसकी पहुंच को भी नियंत्रित रखें। डेटा एन्क्रिप्शन, एक्सेस कंट्रोल, लॉगिंग, ऑडिट और नियमित सुरक्षा परीक्षण जैसी व्यवस्थाएं इस दिशा में महत्वपूर्ण भूमिका निभा सकती हैं।

इसके अलावा यह भी जरूरी है कि संगठनों को पता हो कि उनका AI एजेंट किस डेटा तक पहुंच रहा है और कौन-सी कार्रवाई कर रहा है। बिना निगरानी के स्वचालित सिस्टम में किसी समस्या का पता लगाने में अधिक समय लग सकता है।

गलत निर्देश और साइबर जोखिम

AI एजेंट्स से जुड़ा एक अन्य महत्वपूर्ण मुद्दा prompt injection और अन्य प्रकार के दुरुपयोग से संबंधित है। यदि किसी AI सिस्टम को बाहरी स्रोतों से जानकारी पढ़ने या वेबसाइटों तथा दस्तावेजों के साथ काम करने की अनुमति है, तो उसमें मौजूद गलत या दुर्भावनापूर्ण निर्देश एजेंट के व्यवहार को प्रभावित करने का प्रयास कर सकते हैं।

यही कारण है कि केवल AI मॉडल को सुरक्षित बनाना पर्याप्त नहीं माना जा रहा। जिस पूरे वातावरण में AI एजेंट काम करता है, उसकी सुरक्षा भी जरूरी है।

सुरक्षा विशेषज्ञों के लिए चुनौती यह है कि AI को उपयोगी टूल और बाहरी डेटा तक पहुंच देने के बावजूद ऐसे निर्देशों और गतिविधियों को पहचानने की व्यवस्था बनाई जाए, जो सिस्टम के मूल उद्देश्य से अलग हों।

नियमन को लेकर बढ़ती चर्चा

AI सुरक्षा को लेकर वैश्विक बहस का एक बड़ा हिस्सा नियमन से जुड़ा हुआ है। अलग-अलग देशों और क्षेत्रों में AI के विकास तथा इस्तेमाल के लिए अलग-अलग कानूनी और नियामकीय दृष्टिकोण सामने आए हैं।

नीति निर्माताओं के सामने संतुलन की चुनौती है। एक तरफ AI तकनीक को अनुसंधान, उद्योग, शिक्षा और सार्वजनिक सेवाओं में आगे बढ़ाने की आवश्यकता है, वहीं दूसरी तरफ ऐसे नियम भी जरूरी हैं जो गंभीर जोखिम वाले उपयोगों में सुरक्षा और जवाबदेही सुनिश्चित कर सकें।

नियमन को लेकर चर्चा में पारदर्शिता, जोखिम मूल्यांकन, डेटा संरक्षण, साइबर सुरक्षा, जवाबदेही और मानव निगरानी जैसे मुद्दे लगातार प्रमुख बने हुए हैं।

कंपनियों पर भी बढ़ी जिम्मेदारी

AI विकसित करने वाली कंपनियों के लिए अब केवल अधिक सक्षम मॉडल तैयार करना ही पर्याप्त नहीं माना जा रहा। सुरक्षा परीक्षण, जोखिम पहचान और दुरुपयोग रोकने के उपाय भी AI विकास प्रक्रिया का हिस्सा बनते जा रहे हैं।

कंपनियों को यह जांचना पड़ता है कि उनका सिस्टम असामान्य परिस्थितियों में कैसे व्यवहार करेगा। इसके लिए रेड-टीमिंग, सुरक्षा परीक्षण और नियंत्रित वातावरण में मॉडल का मूल्यांकन किया जा सकता है।

विशेष रूप से ऐसे AI एजेंट्स के मामले में परीक्षण का महत्व और बढ़ जाता है, जिन्हें बाहरी सिस्टम पर कार्रवाई करने की अनुमति दी जाती है।

वैश्विक सहयोग की जरूरत

AI तकनीक किसी एक देश तक सीमित नहीं है। AI मॉडल, क्लाउड सेवाएं, सॉफ्टवेयर और डिजिटल प्लेटफॉर्म अलग-अलग देशों में विकसित और संचालित हो सकते हैं। ऐसे में AI सुरक्षा से जुड़े कई जोखिम भी अंतरराष्ट्रीय स्वरूप ले सकते हैं।

इसी कारण विशेषज्ञों और नीति निर्माताओं के बीच वैश्विक सहयोग की आवश्यकता पर जोर दिया जा रहा है। साझा सुरक्षा मानक, जिम्मेदार विकास के सिद्धांत और जोखिमों की जानकारी साझा करने की व्यवस्था भविष्य में महत्वपूर्ण हो सकती है।

नवाचार और सुरक्षा के बीच संतुलन

AI को लेकर मौजूदा बहस का मूल सवाल यह नहीं है कि तकनीक का विकास रोका जाए या नहीं, बल्कि यह है कि AI की बढ़ती क्षमताओं के साथ सुरक्षा व्यवस्था किस गति से विकसित हो।

AI एजेंट्स उत्पादकता बढ़ाने, जटिल कार्यों को स्वचालित करने और डिजिटल सेवाओं को अधिक सुविधाजनक बनाने में महत्वपूर्ण भूमिका निभा सकते हैं। लेकिन उनकी उपयोगिता इस बात पर भी निर्भर करेगी कि उन्हें कितनी सुरक्षित तरीके से विकसित और इस्तेमाल किया जाता है।

आने वाले समय में AI सुरक्षा केवल तकनीकी विशेषज्ञों का विषय नहीं रहने वाली। सरकारों, कंपनियों, शोध संस्थानों और आम उपयोगकर्ताओं सभी की इसमें भूमिका होगी। AI जितना अधिक स्वतंत्र होकर काम करेगा, उतनी ही अधिक आवश्यकता स्पष्ट सीमाओं, मजबूत सुरक्षा प्रणालियों और प्रभावी मानव निगरानी की होगी।

इसलिए वैश्विक स्तर पर जारी बहस AI के भविष्य की दिशा तय करने में महत्वपूर्ण साबित हो सकती है। सुरक्षित और जिम्मेदार AI विकास का लक्ष्य यही होना चाहिए कि तकनीकी नवाचार जारी रहे, लेकिन उसके साथ जुड़े जोखिमों की पहचान और नियंत्रण भी उतनी ही गंभीरता से किया जाए।